
HackerOne是美国公司运营的漏洞赏金平台。企业在上面公布自己的网站、App和测试范围,个人(业内叫白帽黑客)只在这个范围内做授权的安全测试,找到真实漏洞、按格式提交报告,企业确认有效就付赏金,平台负责中间的沟通、审核和收款。平台名字是HackerOne,常有人拼成hackone,指的是同一个地方。
中国大陆的人能不能参加,关键不在注册,在领钱。官方帮助中心写明,要拿到赏金,得先过身份验证、选好收款方式、通过税表审核,三样缺一不可。下面的注册和提现两节,按2026年10月官方帮助中心的说法一条条讲。
- 是什么:企业公开测试范围、只给有效漏洞付赏金的平台,只能在项目授权范围内测试
- 能不能参加:官方的注册说明没有写按国家限制账号,但提交到付费项目前要先做身份验证,需年满18岁并持有Veriff支持的实体证件
- 怎么收钱:可选PayPal、比特币或USDC钱包、银行转账,身份验证、收款方式、税表三样齐了才打款
- 新手从哪开始:先学官方免费的Hacker101,在练习靶场累计拿到26分,就有资格收到私密项目邀请
HackerOne年度报告统计的是2024年7月起的12个月:赏金项目一共发出8100万美元,光最赚钱的100个项目就发了5100万美元。平台上有人业余挖洞两年赚了40万美金,还有人累计拿到200多万美金。
这个项目叫”漏洞赏金”(Bug Bounty),说白了就是:谷歌、微软、Uber、Coinbase、TikTok这些大公司,把自己的网站和App开放给全世界的技术人员去找安全漏洞,你找到一个真漏洞、按格式上报,公司验证有效就给你打美金。一个中等漏洞500美金起步,严重的几千上万,最顶级的能给到5万刀以上。
它最吸引人的地方在于:纯远程、纯技术、不看学历、不囤货、不找客户,全世界的项目随便挑。你在国内一台电脑,就能给美国国防部、Coinbase交易所挑毛病拿钱。秒出海今天就把HackerOne这个平台,从注册、找项目、报漏洞到提现回国的完整链路,给一个零基础的人从头讲清楚。
但丑话说在前头:这个项目门槛是真不低,它不是”动动手指就来钱”的副业,更像一门得啃下来的手艺。看完这篇你会很清楚——它到底适不适合你。
先纠正一个常见误区:HackerOne是安全漏洞赏金平台,不是卖插件、卖模板的市场。如果你想的是”上架一个WordPress插件或网站模板赚被动收入”,那是CodeCanyon、Gumroad这类平台干的事,跟HackerOne完全是两码事。这篇只讲HackerOne真正能干的:接技术赏金、挑漏洞赚美金。
本文目录
HackerOne到底是个什么平台?大厂的钱怎么进你账户
要判断这个项目能不能做,第一件事就是把”钱怎么来”这条链路彻底理顺。钱讲不清楚的项目一律不靠谱,这是秒出海看项目十几年的铁律。
大厂为什么愿意花钱请陌生人来找自己的漏洞
这事儿听起来反常识:一家公司花钱,请一群素未谋面的外国人来攻击自己的系统?你站在公司角度想就通了。
一个大公司的网站、App、API有几百上千个入口,自己养的安全团队再厉害也就几十个人,根本盯不过来。而黑产那边是成千上万人在盯着你的漏洞,一旦被坏人先找到,轻则数据泄露被罚款,重则整个公司信誉崩盘。
所以聪明的做法是:把全世界的技术高手变成”自己人”。公司公开宣布——谁能找到我系统的漏洞,并且按规矩偷偷告诉我(而不是拿去搞破坏),我就给他发奖金。
这就是漏洞赏金的本质,是公司花小钱(赏金)买大安全(不被黑产攻破)。说白了,跟你雇个保安不如悬赏全城帮你抓贼是一个道理。
HackerOne就是中间那个撮合平台。它一头连着想找漏洞的公司,谷歌、微软、Uber、Coinbase、TikTok,甚至连Anthropic都在上面;另一头连着全世界几十万个像你这样的技术人员。它负责把项目挂出来、帮你跟公司沟通、验证漏洞、最后把钱打给你。
这个平台到底有多大?看它官网自己亮的数据就知道了。
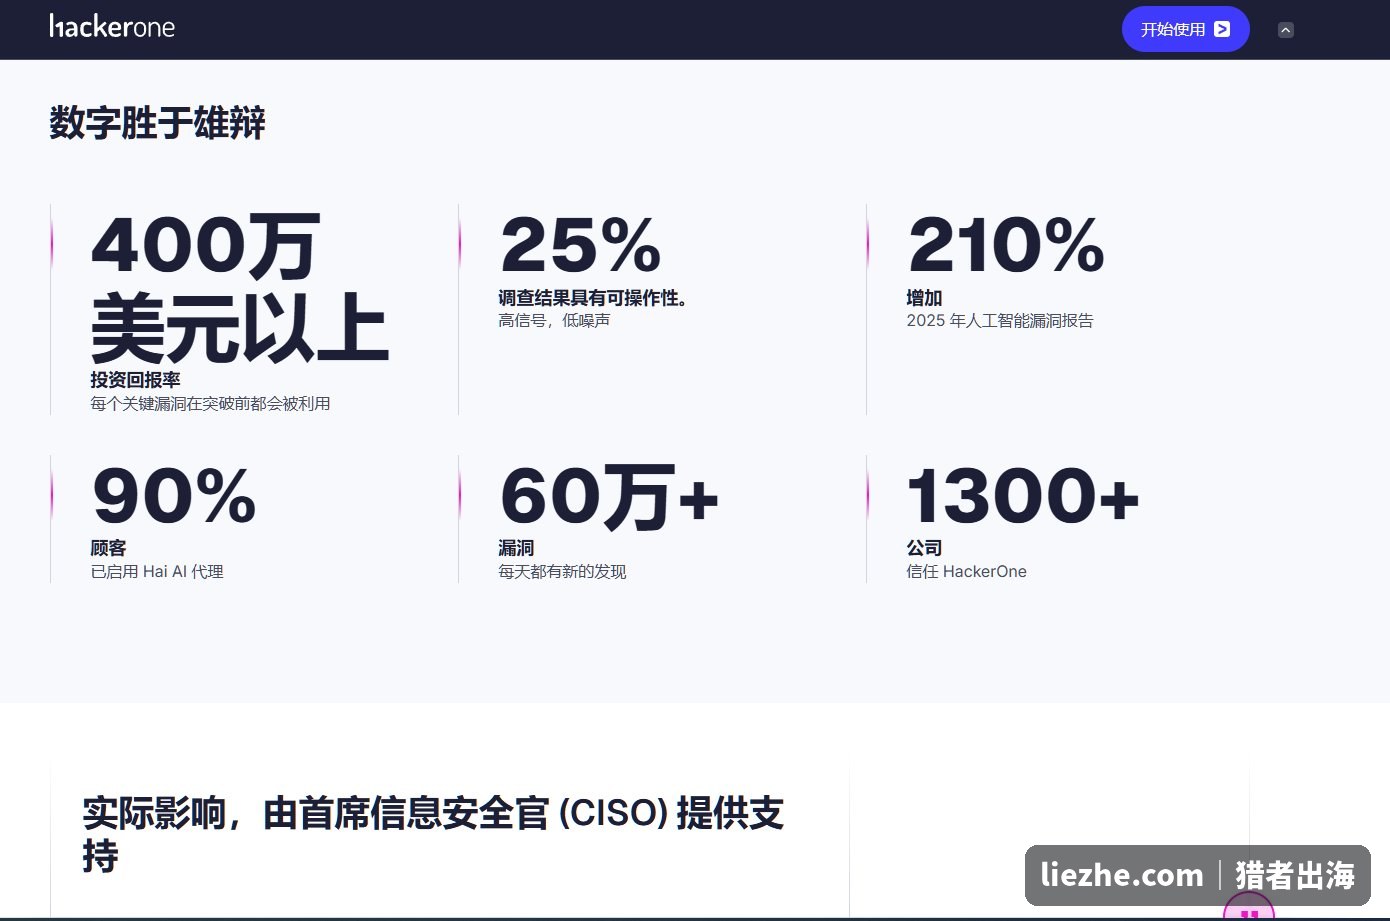
平台上累计发现的漏洞超过60万个,每天都有新的;有1300多家公司在用它做安全;2025年涉及AI的漏洞报告暴涨了210%。这不是一个小作坊,而是全球漏洞赏金行业的头号平台。对你来说,这意味着项目多、规则成熟、收款渠道正规,不用担心干完活拿不到钱。
钱的完整流向:从你提交漏洞到美金落袋
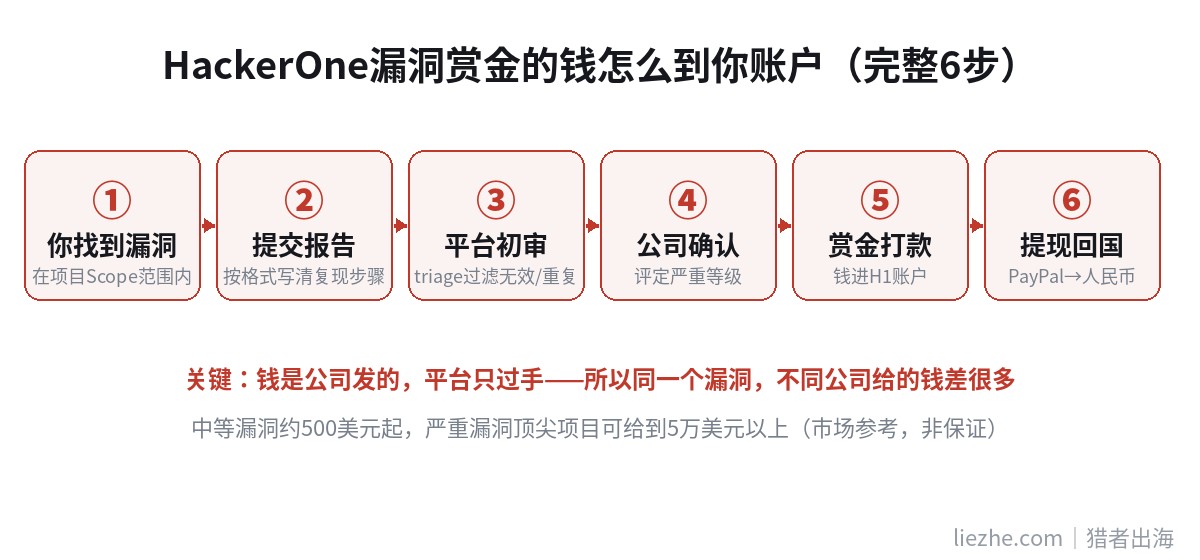
一笔赏金的完整路径是这样的:
你在某个公司的项目里找到一个漏洞,按平台格式写一份报告提交上去。平台的安全分析师先做初步审核,业内叫triage,把无效的、重复的过滤掉。
过了初审,公司方确认这确实是个有效漏洞,评定它的严重等级。按等级对应的赏金额度,公司给你打钱到HackerOne账户。
最后你从HackerOne提现到PayPal或者其他渠道,再结汇成人民币进你的银行卡。
这里有个关键认知必须记住:钱不是平台发的,是公司发的,平台只是过手。 所以同一个漏洞,在出手大方的公司能给你几千刀,在抠门的公司可能就给个几百,甚至只给你挂个名(Hall of Fame,名人堂)不给钱。挑项目的时候这点极其重要,后面会细讲。
下面这张图,秒出海把这六步的钱流给你画清楚了,看一眼就明白。
赏金到底有多少?真实金额区间长什么样
别被那些”两年赚40万美金”的标题忽悠瘸了,那是金字塔尖的极少数人。秒出海给你一个更接地气的判断。
按行业公开数据,HackerOne上一个中等严重度的漏洞,赏金大概在500美金上下;严重(Critical)级别的漏洞,顶尖项目能给到5万美金甚至更高。但这是”单个有效漏洞”的价格,不代表你随便就能挖到。
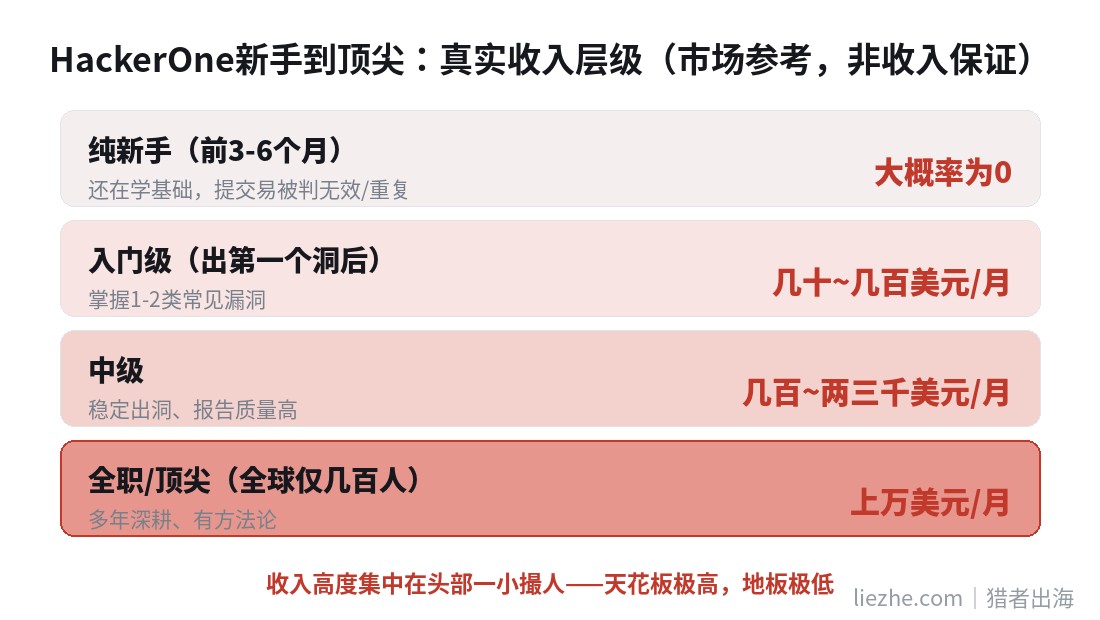
从整体收入看,参考目前市场普遍水平:真正能稳定出洞的中级选手,月入大概几百到两三千美金;顶尖的全职猎人,全世界也就几百个,能做到年入十万美金以上甚至更高。
而绝大多数新手——说实话——头几个月很可能一分钱赚不到,因为你提交的东西大概率会被判成无效或者重复。这是这个项目最真实的样子:天花板极高,地板极低,收入高度集中在头部那一小撮人手里。
下面这张图,把不同层级的真实收入区间给你标出来了,注意这些都是市场参考,不是收入保证。
为什么新手前几个月赚不到钱?因为有效漏洞这件事,本身就是有门槛的。这就引出了这个项目跟秒出海写过的别的出海项目,最不一样的地方。
零基础的人,到底要先学会什么才碰得了这个项目
这是整篇里最该泼冷水、也最该讲透的一节。因为HackerOne有一道真实的技术硬门槛,这道门槛AI暂时帮你绕不过去。
为什么这个项目不能像别的出海项目那样”AI做80%”
秒出海拆过很多出海项目,像Etsy卖货、Medium写作,核心套路都是”不懂英文没关系,AI帮你搞定80%,你做20%的体力活”。但漏洞挖掘不一样。
找漏洞的核心,是”理解一个系统是怎么运作的,然后想到开发者没想到的地方”,这是一种需要你脑子里真有货的能力。
AI现在确实能帮你做很多事——帮你读懂英文文档、帮你写报告、帮你分析一段代码、甚至帮你生成测试思路——但它替代不了”你自己得看懂这个漏洞为什么是漏洞”。
2026年还冒出一个新情况:AI让会挖洞的人挖得更快了,平台上涌入大量AI生成的低质量报告,业内叫AI-slop,导致很多项目对新手报告的审核越来越严、越来越烦。
换句话说,光靠AI乱撞、不懂原理的人,现在比以前更难赚到钱了。 真正值钱的不再是”我又找到一个洞”,而是”我能确认这个洞真的有危害、并帮着把它修好”。
所以秒出海的判断很直接:如果你完全没有编程和网络基础,又不愿意花几个月扎扎实实学,这个项目不适合你,别浪费时间。但如果你本身是程序员、或者学过点计算机、愿意啃,那它的回报对得起你的投入。
这跟秒出海一贯的看法是一致的——因为懂所以简单,因为不懂所以复杂,世界上从来没有又简单又赚钱的项目。这个项目的”懂”,需要你先付出学习成本。
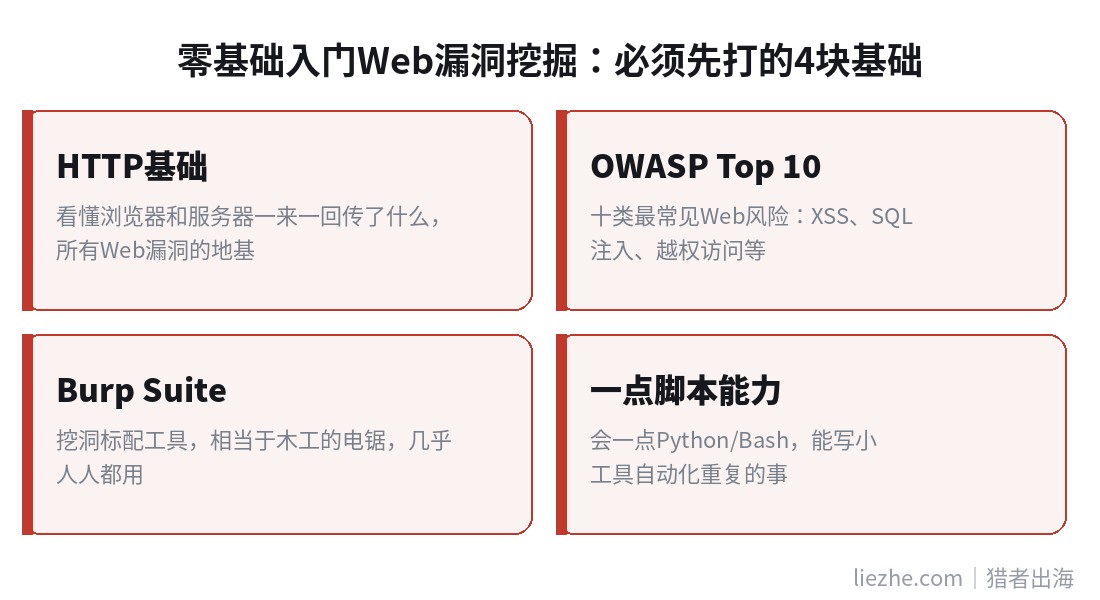
新手必须先打的四块基础
不绕弯子,想入门Web漏洞挖掘,这是最适合新手的方向,你至少得搞懂这几样东西。
第一,HTTP是怎么工作的。 你得知道浏览器和服务器之间一来一回到底在传什么,请求和响应里每个字段是干嘛的。这是所有Web漏洞的地基,绕不过去。
第二,常见的漏洞类型长什么样。 业内有个公认的清单叫OWASP Top 10,列了十类最常见的Web安全风险,比如XSS(跨站脚本)、SQL注入、越权访问这些。你得理解每一类是怎么产生的、怎么利用。
第三,会用基本的工具。 比如Burp Suite,这是挖洞的标配工具,相当于木工的电锯,几乎人人都用。
第四,一点点脚本能力。 会一点Python或者Bash,能写小工具帮你自动化重复的事。这个不是必须从头学,但有了如虎添翼。
看到这你可能慌了:这么多怎么学?好消息是,这些全都有免费的优质资源,而且其中最好的一个,HackerOne自己就给你备好了。下一节就讲。
免费且靠谱的学习路径:平台自己就给你备好了练功房
很多人不知道,HackerOne平台本身就内置了一个免费的教学系统,叫Hacker101。
它专门教漏洞挖掘的各个类型,还配了一堆CTF(夺旗赛)练习靶场——就是故意做了漏洞的网站让你练手,不用担心搞坏真系统、也不会违法。这是平台官方的”新手训练营”,对零基础非常友好。官方新手指南给的顺序是:先注册账号,从Hacker101的新手入门课程(Newcomers Playlist)看起,再看Burp Suite那一组课程,然后去做CTF。CTF里累计拿到26分,账号会被标记为有资格收到私密项目邀请,官方还是建议不管有没有邀请,都把整套练习做完。
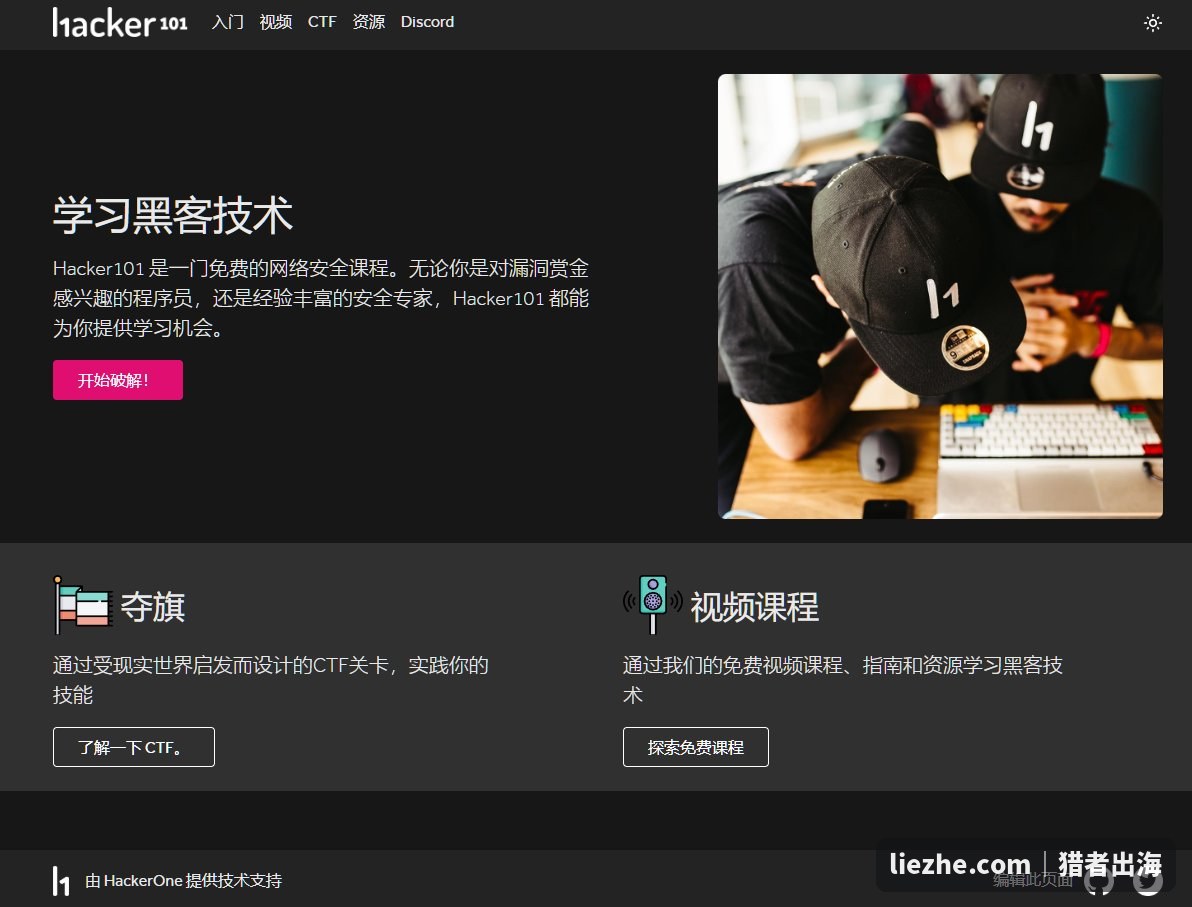
你看它首页写得很清楚:无论你是对漏洞赏金感兴趣的程序员,还是经验丰富的安全专家,Hacker101都能为你提供学习机会。左边的”夺旗”是CTF实战关卡,右边的”视频课程”是免费教学,全部不要钱。这对新手是天大的好事,等于平台一边教你本事,一边给你发钱的机会。
除了Hacker101,业内公认最好的另一个免费学习资源,是PortSwigger的Web Security Academy。
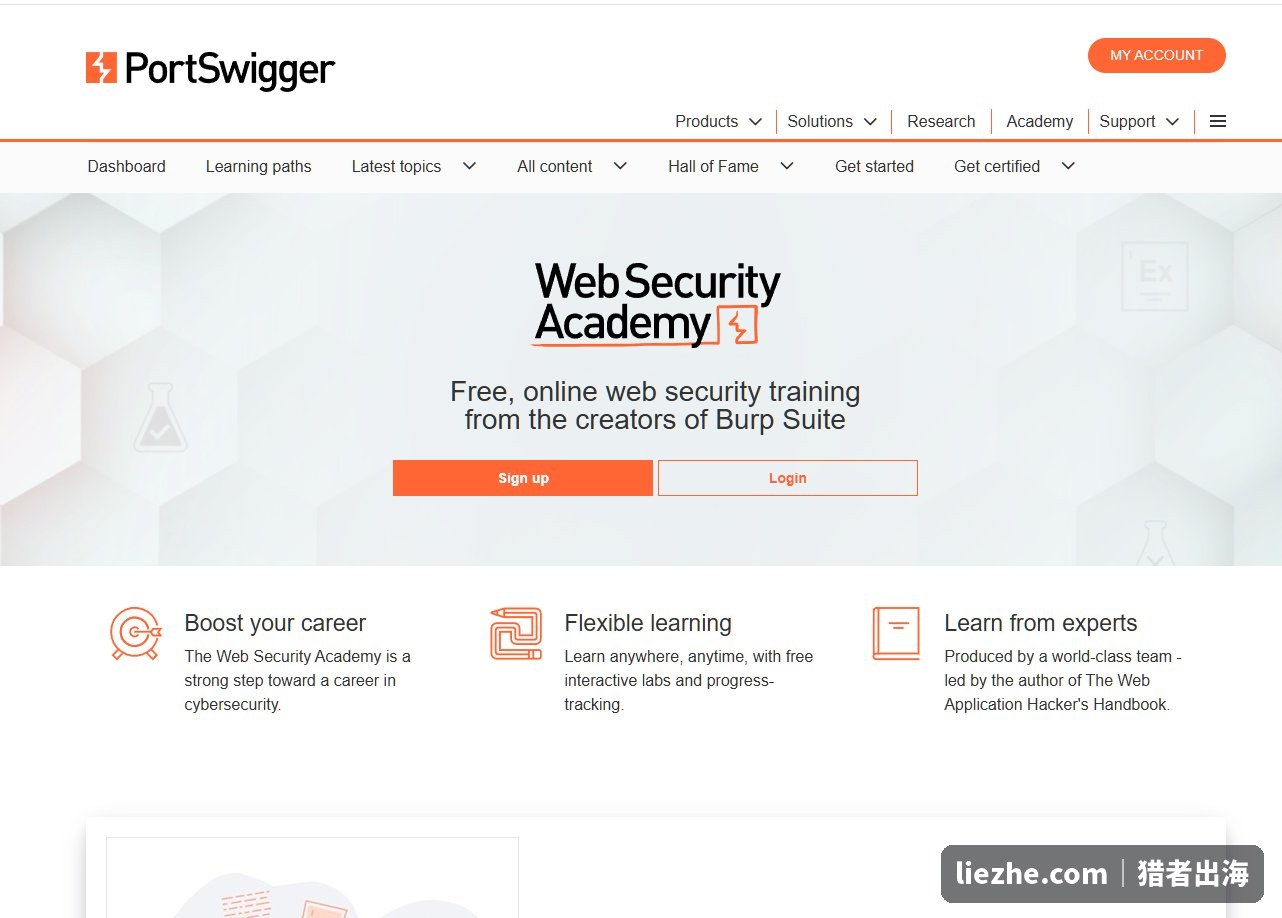
这个是Burp Suite官方出的,质量极高,全是免费的互动实验,还能记录你的学习进度。它的内容由业内顶级专家编写,是全世界白帽黑客公认的入门圣经之一。把它的免费基础模块刷一遍,你对Web漏洞的理解会上一个台阶。
秒出海给一个务实的新手第一周计划,照着做就行。
先在HackerOne和Hacker101注册账号,把Web Security Academy的免费基础模块刷一遍,理解HTTP和几个最常见的漏洞类型。
然后挑一个公开项目,第一个周末什么都别急着搞,就只做一件事——把这个目标网站的结构摸清楚:它用了什么技术、登录流程是怎么走的、哪些地方让用户输入东西。有经验的人最好的漏洞,往往就是在这种”侦察阶段”发现的,而不是上来就乱打。
这些英文资料怎么办?这正是AI该上场的地方。看不懂的英文文档、教程视频,直接丢给AI让它翻译、讲解,把英文这道坎降到最低。但记住一句话:AI帮你理解,不替你理解。
注册账号到挑第一个项目:手把手的实操流程
基础有了概念之后,我们走一遍真正的平台操作。这一段是纯实操,零基础也能照着做。
注册HackerOne账号需要注意什么
打开HackerOne官网注册,第一步它会问你是谁。
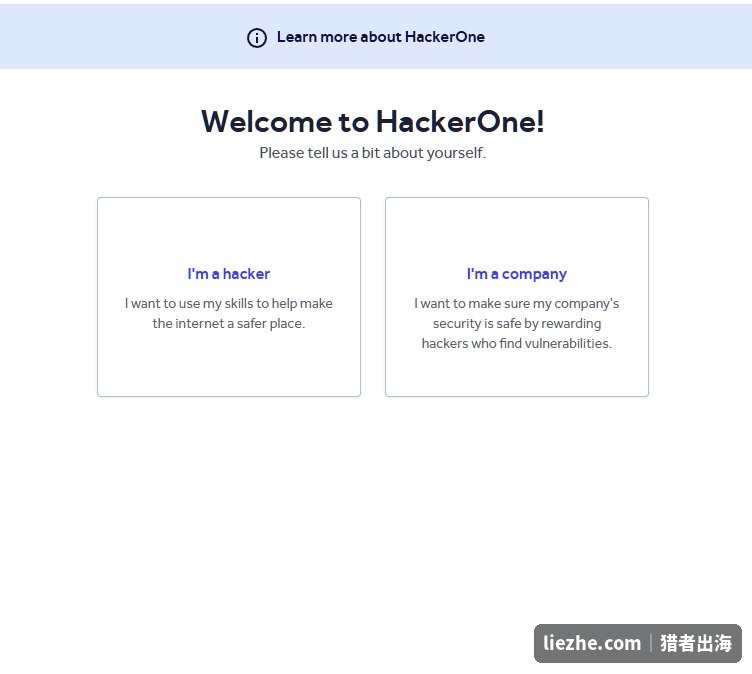
页面上有两个选项:左边”I’m a hacker”(我是黑客,想用技能让互联网更安全),右边”I’m a company”(我是公司,想悬赏找漏洞的人帮我做安全)。我们是来赚赏金的,选左边”I’m a hacker”。
选完之后进入注册表单,填基本信息。
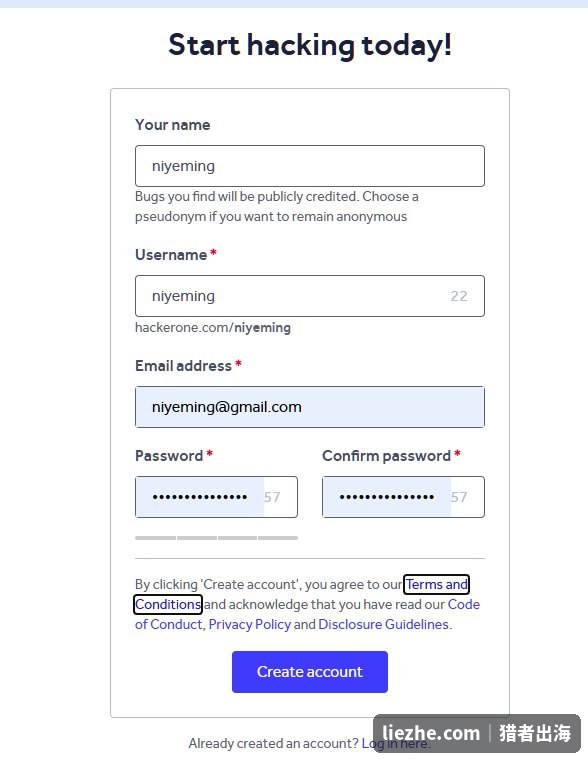
这里有几个细节新手容易忽略,秒出海对着注册页上的每一栏给你说清楚。
最上面的”Your name”是你的展示名,下面有行小字提示:你找到的漏洞会被公开署名,如果想匿名就用个化名。这个随你,想攒名气就用真名,想低调就用化名。
“Username”是你的平台用户名,会变成你主页的网址(hackerone.com/你的用户名),想好了再填。邮箱建议用常用的Gmail,官方要求密码至少12位,用户名不能以h1开头,那是留给官方员工的。注册完去邮箱点确认链接,账号才算建好。
最关键的一条,新手最容易栽:展示名可以用化名,官方明确说不必用真名,但后面身份验证用的证件、税表上的名字、收款账户的户名,必须是同一个人。官方帮助中心写明,身份验证的名字要和税表持有人一致,银行转账的户名要和税表一致,赏金也不能打到第三方账户。这一步现在想清楚,省后面三天的折腾。
注册和后面的身份验证,都用你自己的真实身份和常用设备完成。官方帮助页列出的验证失败原因里,就有网络匿名工具、模拟器、越狱或root的设备,这类东西别碰。
中国大陆的人能参加HackerOne吗:身份验证、收款方式、税表三道关
注册HackerOne账号,官方帮助中心没有写按国家限制,个人邮箱就能注册。但要把赏金真正拿到手,得连过三道关:身份验证、收款方式、税表。中国大陆的证件能不能通过身份验证,官方没有列出具体国家,只说要看验证服务商的支持名单,所以只能到验证页面实际走一遍才知道行不行。
2026年8月起,向付费赏金项目提交报告之前,所有账号都得先做完身份验证。只收报告、不给赏金的漏洞披露项目不受影响。要求年满18岁,用一份没过期的实体证件,复印件、扫描件、电子版一概不收,验证用的名字还必须和税表持有人是同一个人。证件类型不在支持名单里,官方不做人工处理,也不通融。验证通过后12个月有效,到期不续就失去向付费项目提交的资格。一个人只能有一个账号通过验证,找人代验或者用伪造的证件,会被永久封号。
- 一份没过期的实体证件,护照、身份证、居留许可、驾照里的哪一种,看你的国家在不在支持名单
- 一部能拍照的手机或者一台电脑,近几年出的智能手机成功率高一些
- 和证件完全一致的名字,后面填税表要用同一个
- 一个收款方式,PayPal、比特币或USDC钱包、银行转账,三选一
顺序上别搞反。领钱之前三样要齐:验证通过、收款方式设好、税表审核通过,缺一样都不打款。入口都在设置里的Rewards and Payments,下面的Payout Setup。税表从2026年8月31日起改成站内填,信息会从身份验证里预填,名字对不上就麻烦。银行转账的话,收款银行在美国OFAC制裁名单上就不行。币种只收渠道支持的那几种,你的币种不在里面,就收美元自己换。
看懂一个项目的Scope:这是新手最容易踩的雷
注册好之后,你就能进项目库找活干了。但在动手之前,必须先讲透一个概念,它是整个流程里最关键、新手最容易栽的一个环节。
每个公司的赏金项目都有一份叫”Scope”(范围)的文档,它规定了三件生死攸关的事:哪些网站和系统你可以测、哪些绝对不能碰、什么样的漏洞算数、给多少钱。
为什么说生死攸关?因为如果你去测一个不在Scope范围内的系统,哪怕你找到了真漏洞,不但一分钱拿不到,还可能被认定为非法攻击——这是法律问题,不是赚不赚钱的问题。
漏洞挖掘合法和违法的唯一区别,就是”有没有得到许可”。Scope就是那张许可证,白纸黑字写明了你被允许做什么、不被允许做什么。
所以铁律是:动手之前,把目标项目的Scope文档从头到尾读懂、读透。 英文看不懂就让AI逐段翻译给你听。
读Scope的时候重点看这几块:In Scope(可以测的资产清单)、Out of Scope(绝对禁区)、对测试行为的限制(比如不能做拖垮服务器的压力测试)、赏金表(各等级给多少钱)。
这一步没有任何捷径,也没有任何工具能替你判断。读不懂Scope就动手,是新手最快把自己玩进麻烦里的方式。把这句话记牢。
在哪里找项目?两个入口和怎么挑不浪费时间
HackerOne找项目主要有两个入口。第一个是”机会发现”(Opportunity Discovery)页面,它会把当下热门、高赏金的项目推给你。
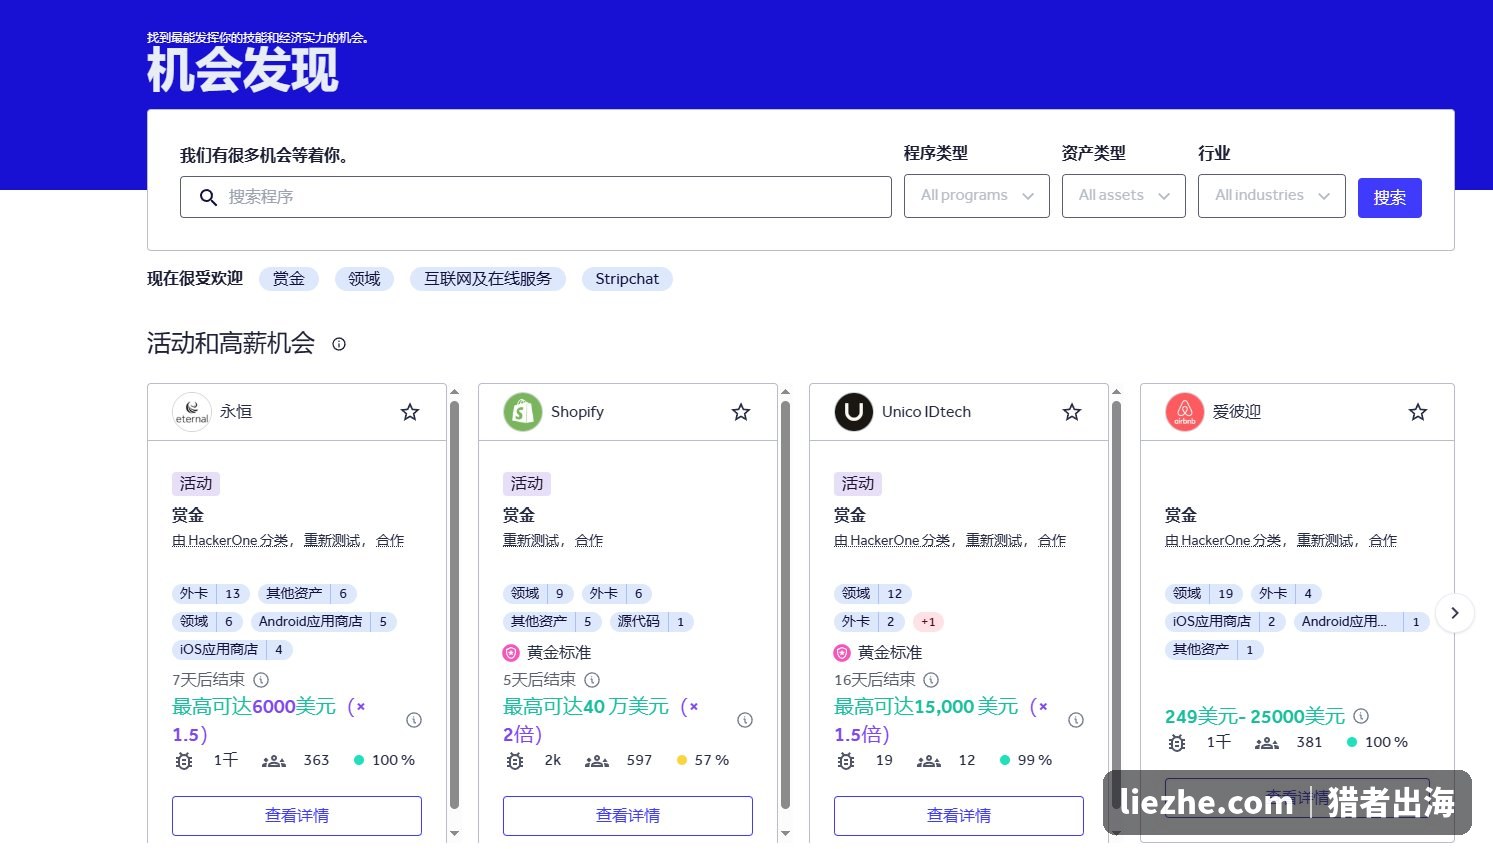
你看这个页面,每个项目卡片信息很全:项目名、可测的资产类型和数量(外卡、领域、iOS应用、安卓应用、源代码等)、活动截止时间,以及最重要的——赏金上限。
截图里能看到,Shopify这个项目最高可达40万美元,Unico IDtech最高15000美元,永恒(eternal)最高6000美元,Airbnb是249到25000美元的区间。后面带”×2倍””×1.5″的,是活动期间赏金翻倍的意思。这些数字会刺激你,但别只看上限,那是给顶级漏洞的天价,跟新手关系不大。
第二个入口是”Directory”(项目目录),这里能看到平台上几乎所有项目,还能按条件筛选。
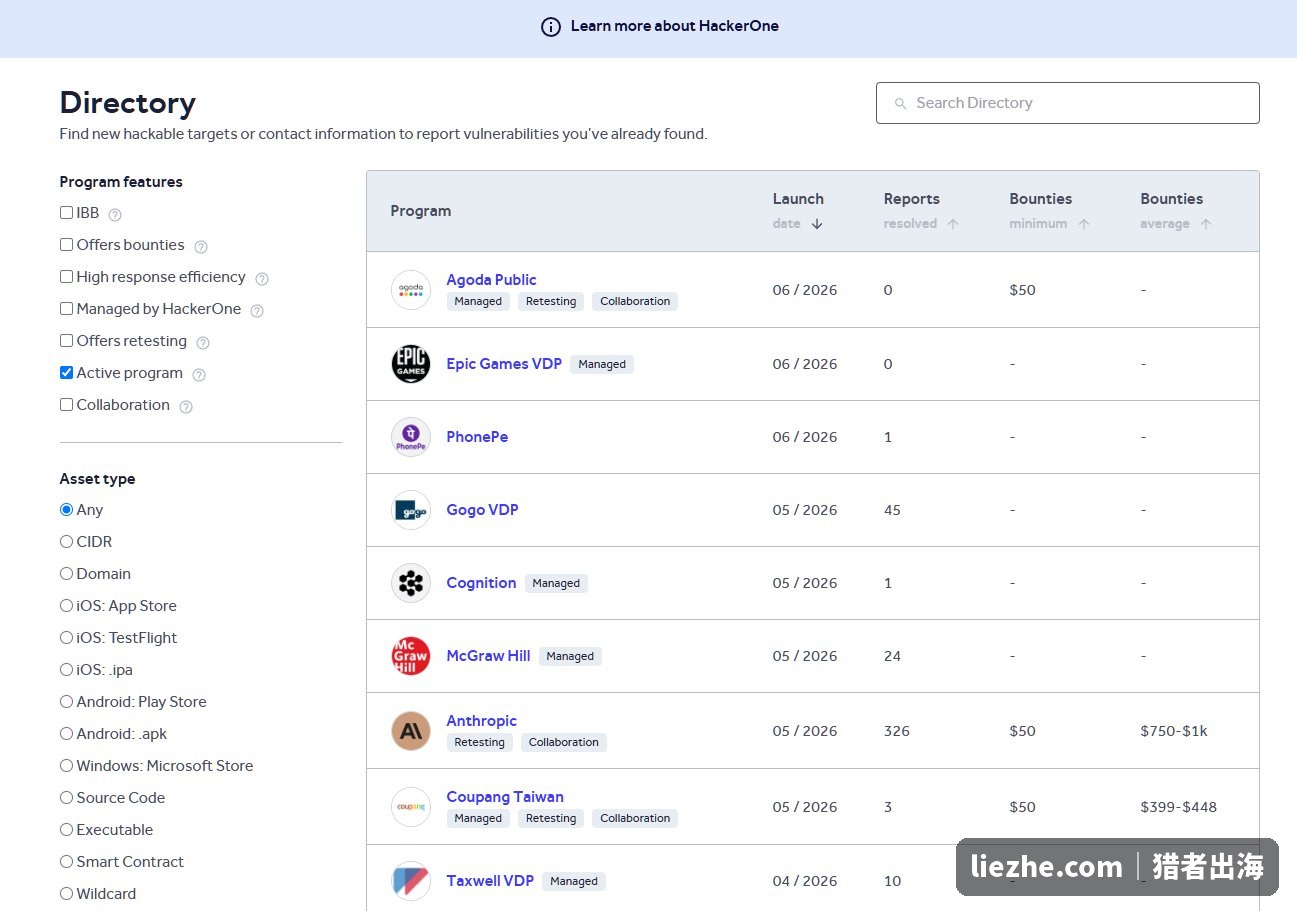
这个目录页对挑项目特别有用。左边可以按”是否给赏金””是否平台托管””资产类型”等条件筛选;右边的列表会显示每个项目的上线时间、已解决报告数、最低赏金和平均赏金。
比如截图里Anthropic这个项目,平均赏金750到1000美元,已解决326份报告;Coupang Taiwan平均399到448美元。这个”平均赏金”比”最高赏金”对新手参考价值大得多——它告诉你真实的、大多数有效漏洞拿到的钱是多少。
那新手到底该挑什么项目?这里有个残酷的现实必须告诉你。
HackerOne上的项目分两种:公开项目(Public,谁都能参与)和私密项目(Private,平台根据你的等级邀请你进去)。新手当然只能从公开项目入手。
但公开项目里,越有名、越大牌的公司,比如谷歌,盯着它的高手越多,漏洞早被挖得差不多了,新手进去基本是给别人陪跑。 你辛苦找到的洞,十有八九是”重复”(Duplicate)——别人早交过了,重复的没钱。
秒出海给新手的建议是:别一上来就盯着那几个明星大厂。挑一些范围广、相对小众、但项目规则清晰的公开项目,竞争没那么白热化,反而更容易出你的第一个有效漏洞。
你第一个月的目标不是赚大钱,而是先成功提交一个被认可的漏洞,把信心和平台信誉积累起来。第一个洞出来了,后面才有进私密项目、接更高赏金的机会。这跟做网站一样,从0到1最难,跨过去后面就顺了。
怎么写一份能拿到钱的漏洞报告
这是另一个被新手严重低估的环节。很多人以为找到漏洞就万事大吉,结果报告写得稀烂被打回来,到手的鸭子飞了。在2026年这个AI报告满天飞的环境里,报告质量比以前更重要。
一份合格报告必须包含的东西
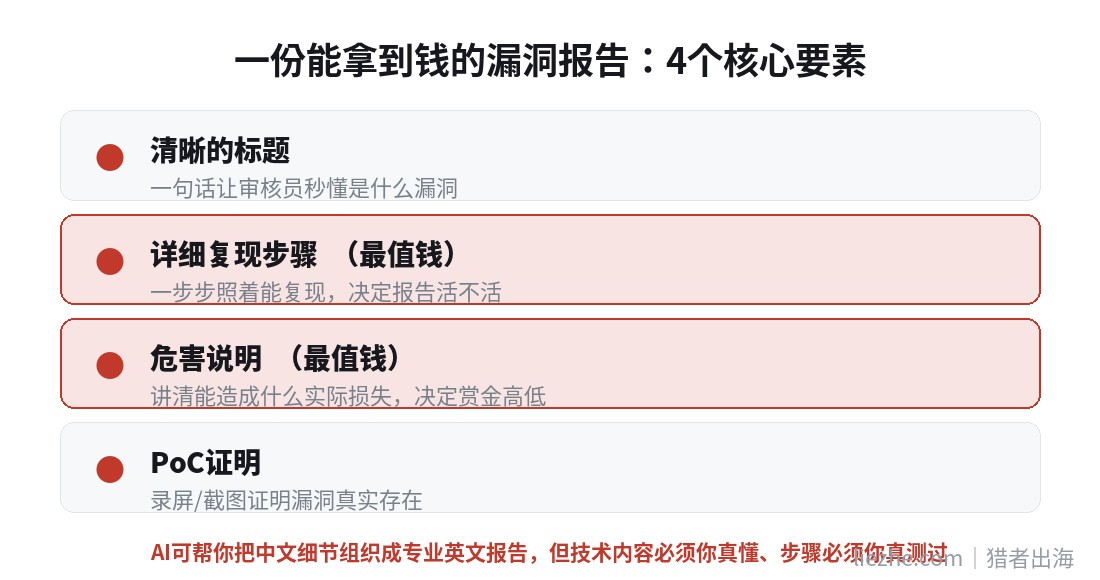
审核你报告的是真人,是公司的安全工程师,他每天看几十份报告,没耐心猜你想表达啥。一份能过审、能拿钱的报告,必须让他在30秒内看明白三件事:这是个什么漏洞、怎么复现、有什么危害。
具体来说,一份好报告通常包含这几样:一句话清晰的标题、漏洞的简要说明、详细到一步步能照着复现的操作步骤、受影响的具体网址、这个漏洞能造成什么实际危害的说明,最好再配一段能证明漏洞真实存在的录屏或者截图,业内叫PoC(概念验证)。
这里面最值钱的是两样:清晰的复现步骤和对危害的说明。
审核员能不能照着你的步骤一次复现成功,直接决定你的报告活不活;而你能不能讲清楚”这个漏洞会导致用户数据被盗”这种实际危害,直接决定它被评成高赏金还是被无视。
下面这张图把一份高质量报告的四个核心要素拆开了,对着写就不会跑偏。
AI在写报告这一步能帮上大忙
好消息是,写报告恰恰是AI最能帮你的环节。
你把漏洞的技术细节用中文讲给AI,让它帮你组织成一份结构清晰、专业的英文报告,质量比绝大多数新手自己憋出来的强得多。语法、措辞、专业术语,AI都能帮你搞定,英文不好完全不影响你写出地道的报告。
但有两条红线必须守住。
第一,技术内容必须是你真懂的。AI只负责帮你把话说漂亮,不负责帮你编造一个你自己都没搞懂的漏洞——那种报告审核员一眼就能看穿,还会拉低你的平台信誉。
第二,复现步骤必须你自己真实测试过、确认能复现,不能让AI替你想象。AI没碰过那个系统,它编的步骤十有八九是错的。
说白了,AI是你的翻译和秘书,不是你的大脑。这个分寸把握住了,AI能让你的报告通过率明显提升。
给你一个直观对比,体会一下差报告和好报告差在哪。差报告是这么写的:”你们网站有个XSS漏洞,挺严重的,快修。”审核员看完一脸懵——哪个页面?怎么触发?能干嘛?他没法复现,大概率直接关掉。
好报告是这么写的:先一句话标题点明”某某页面的搜索框存在反射型XSS”,然后一步步写”打开这个网址,在搜索框输入这段代码,回车,页面会弹出窗口”,附上录屏,最后说明”攻击者可以用这个漏洞盗取登录用户的会话,进而接管账号”。同样一个漏洞,后者拿钱、前者被拒,差的全是表达。
赚到美金之后,怎么安全地提现回国
这是国内做这个项目绕不开的最后一公里,也是最多人卡壳的地方。秒出海把目前主流的路径讲清楚。
从HackerOne提现有哪几种方式
在HackerOne后台的Payout(提现)设置里,添加收款方式时会弹出几个选项。
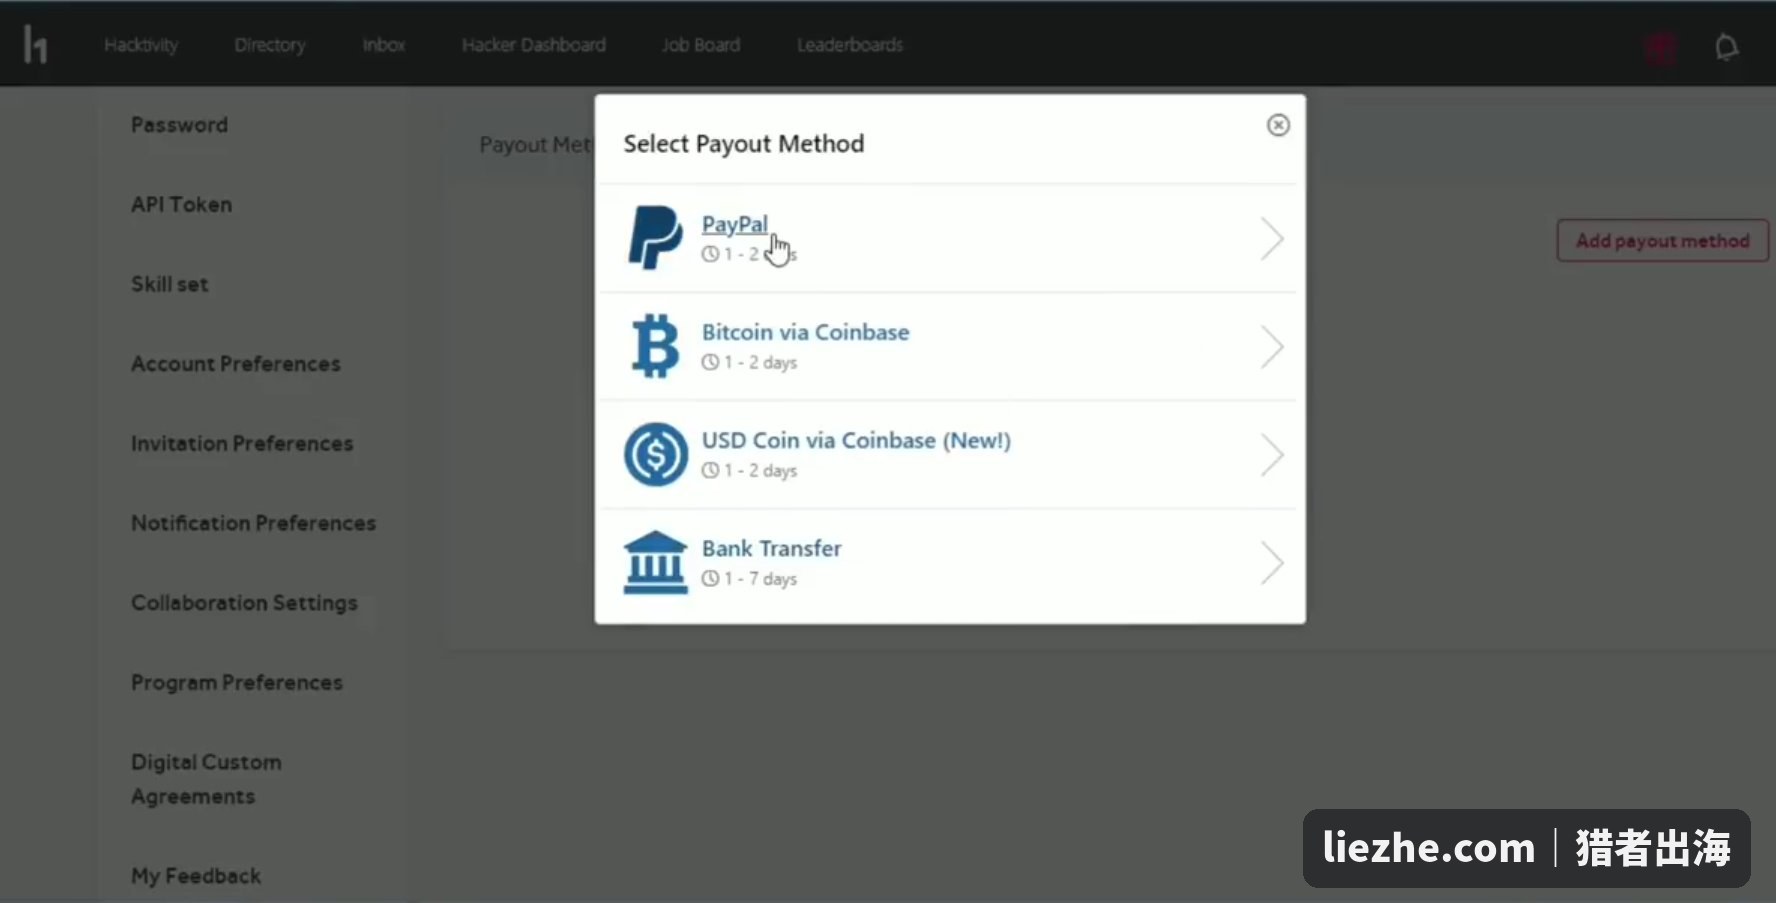
从截图可以看到,HackerOne支持PayPal、比特币、USD Coin(USDC稳定币)和银行转账几种收款方式。按2026年10月官方帮助中心的说明:PayPal没有最低提现额,一般1到2天到账;比特币和USDC要填钱包地址,最低15美元,地址填错可能直接丢钱;银行转账走官方的支付合作方,本地转账最低50美元,SWIFT电汇最低100美元,1到10个工作日,SWIFT可能被银行另收手续费。赏金被评定后,整体一般要7到10天才到账。
国内用户用得最多的是PayPal,流程最成熟、踩坑攻略也最多。配置好之后,公司发给你的赏金会按平台规则打到你绑定的收款账户。
有一个第一次提现必做的动作:通过税表审核。官方的规则是,身份验证通过、收款方式选好、税表审核通过,三样齐了才会打款。
2026年8月31日起,税表直接在HackerOne站内填,入口在设置里的Rewards and Payments下面的Payout Setup,信息会从身份验证里自动带出来。表里会问你是不是美国公民或美国人,是以个人还是公司名义填,如实选就行;非美国居民个人在美国税务上一般用W-8系列表,具体以页面给的为准。税表上的名字要和身份验证一致,提交后税表持有人不能改,每3年要更新一次,新提交的税表官方目标是72个工作小时内审完。别被英文吓到,照着指引填,AI可以帮你逐项翻译。
另外,赏金别放着不领。官方规定,赏金超过9个月没领取,会进入审查,最终可能退回项目方。提现门槛可以自己设,但别设了就忘。
PayPal里的美金怎么变成人民币进银行卡
钱到了PayPal之后,常见的回国路径有两条。
第一条是PayPal直接提现到国内银行卡。PayPal的人民币快捷提现服务已经终止(PayPal官方通知),现在走的是美元电汇到国内银行账户,最低金额、手续费和到账时间以PayPal中国官网的费用说明和你开户银行的外汇政策为准。
提现时绑定的银行卡实名信息,必须和PayPal账户实名完全一致,对不上会被退回甚至触发风控封号,这点千万注意。很多人用招商银行走这条路,到账后银行可能会发短信让你做一个外汇申报,按提示操作即可。
第二条是借道Payoneer(派安盈)这类跨境收款工具中转,再提现到国内卡。这条路在一些情况下费率或体验更好,但多一道环节、也有自己的手续费。
哪条更划算,取决于你的金额大小和银行,没有绝对答案。秒出海的建议是:第一次先小额走通整个流程,确认每一环都没问题,再放大金额。 别一上来就把一大笔钱往陌生路径上打。关于PayPal账号怎么注册、怎么配置,可以看PayPal注册那篇;更完整的国外收款方案秒出海也单独写过。
提现涉及跨境收款、外汇结汇、税务申报这些环节,各地银行政策和个人情况差异很大,具体费率和流程以PayPal、Payoneer和你的开户银行最新规则为准。涉及外汇和报税的事,金额大了建议提前咨询专业人士,别自己想当然。
这个环节的核心提醒:实名一致是生命线
把这一整段浓缩成一句话:身份验证的证件、税表、收款账户,三者的名字必须是同一个真实的你。
跨境收款的风控对”名字对不上”极其敏感,这是导致钱卡住、账号被封最常见的原因,比任何技术细节都更容易让新手栽跟头。
举个会发生的场景:你拿到500美金赏金,兴冲冲去提现,结果身份验证用的是证件上的名字,税表填了另一种写法,PayPal上又是第三种,几处名字对不上,钱就卡在中间动不了。等你来回补材料、申诉,一两周就过去了,到手的赏金晾在那,放得太久还会碰上前面说的9个月审查。
所以从你注册账号那一刻起,就把身份验证、税表、收款账户三处统一成证件上的同一个名字。前期多花的这一分钟,省的是后面几天的扯皮,这种亏真的不要吃。
HackerOne和Bugcrowd这类同类平台有什么区别
HackerOne和Bugcrowd是同一类平台:企业把项目放上去,个人在项目划定的范围里做授权测试,测出有效漏洞、被确认之后才付赏金。模式一样,差别在项目名单和规则,各开各的。
同一家公司的项目,通常只开在其中一家,范围和赏金表都在项目页上写着,进哪个平台就按哪个平台的规则来。账号和声誉也不互通,在一边攒的积累,到另一边要重新开始。所以”哪边更好做”没有统一答案,取决于你想投的项目开在哪。
新手路径上,HackerOne是Hacker101加CTF加公开项目,公开项目向所有人开放,官方说这是积累声誉和影响力的办法。Bugcrowd官网有公开和私密两类赏金项目,也办Bug Bash、CTF这类线上活动,有自己的入门文档和课程。秒出海更建议先把一个平台的规则读透,拿到第一个有效报告,再考虑要不要开第二个。同一个漏洞别在两家平台分别提交给同一家公司,这种重复提交对你没有好处。
HackerOne和其他赚美金的路子比,到底强在哪、弱在哪
拆到这儿,光看HackerOne本身还不够,得横向比一比,你才知道它在所有出海项目里站在什么位置。
跟秒出海写过的那些项目比,HackerOne最大的特点是“技术壁垒高,但天花板也高、还完全合法”。
拿它跟Fiverr接单比。Fiverr赚钱也是靠技能接单,但它接的是设计、写作、剪辑这类活,门槛相对低、AI能帮上大忙,胜在好上手;而HackerOne接的是漏洞这种硬核技术活,门槛高得多,但单笔收益的天花板也高得多——一个严重漏洞的赏金,可能顶得上你在Fiverr接几个月的单。同样看技术底子、走高端路线的接单平台,可以对照Toptal赚钱那篇。
再拿它跟那些”零基础也能做”的项目比,比如海外问卷、看视频赚钱。那些项目胜在谁都能上手,但收入低、天花板矮,赚的是辛苦钱。HackerOne正好相反,前期投入大,可一旦你练成了,它给的是技术人的溢价。
所以秒出海一直说,选项目不能只看”能不能赚钱”,要看”适不适合你、有没有积累”。对一个有技术底子的人,HackerOne挖洞的过程本身就在涨能力,这种积累是带得走的,比单纯赚点快钱有价值得多。想系统了解更多出海赚美金的路子,可以看普通人怎么赚美金这篇汇总。
说到底,这个项目适合什么人、不适合什么人
拆到这儿,能不能做、怎么做、坑在哪,基本都摆出来了。最后秒出海给个不和稀泥的判断。
适合做的人: 你本身是程序员、或者计算机相关背景、或者对技术有真实的好奇心和钻研劲儿;你能接受”前几个月可能颗粒无收”、愿意把它当一门手艺慢慢练;你享受那种”想到别人没想到的地方”的解谜快感。
对这种人,HackerOne是一条罕见的、纯靠技术能力就能挣全球美金、还不违法的正道。同样的技术,用错地方能让你坐牢,用对地方能让你赚钱,区别只在”有没有许可”四个字。
不适合做的人: 你想要的是”一个月内见钱”的快钱副业;你完全没有技术基础、又不愿意花几个月啃硬骨头;你指望靠AI乱撞就能赚钱。
对这种人,说句实话,这个项目大概率会让你白忙活几个月然后放弃。与其在这儿耗,不如去看别的更适合零基础的出海项目,秒出海写了一堆。
这个项目的魅力和残酷是一体两面的:它给真本事的人开了一扇大门,也对想走捷径的人关得严严实实。能不能进,取决于你愿不愿意先成为那个”有本事”的人。
常见问题
HackerOne是什么平台?
企业把自己管理的系统和产品放到平台上,划定测试范围,让安全研究者进来找漏洞。研究者在授权范围里做测试,提交报告,项目方确认有效之后才付赏金。范围外的系统一律不能碰。只收报告不给钱的叫漏洞披露项目,给钱的叫赏金项目。
HackerOne怎么注册?
用个人邮箱在官网注册,收到确认邮件点开链接,密码至少12位,用户名不能以h1开头。官方说不用真名,化名也可以。官方的注册步骤里没有要求交证件,证件在后面的身份验证那一步才用。想领赏金,还有身份验证和税表两道,早点准备。
中国人能不能做HackerOne?
注册这一步,官方没有写按国家限制。麻烦在后面:身份验证、收款方式、税表。中国大陆的证件能不能过,官方帮助页没有列具体国家,得自己去验证页面走一遍,证件不在支持名单里,官方不通融。
HackerOne新手能赚到钱吗?
不承诺收益,新手头几个月可能一份赏金都没有。先别盯着钱,先把第一个被安全团队认可的报告拿到手,这才算起步。同一个问题别人先交过,你交的就算重复,重复的报告没有赏金。
HackerOne赏金怎么提现,要不要填税表?
要填。身份验证通过、收款方式设好、税表审核通过,三样齐了才打款。收款可以选PayPal、比特币或USDC钱包、银行转账。赏金被评定后一般7到10天到账,超过9个月不领会被审查。
HackerOne教学从哪里学起?
从官方的Hacker101开始,免费,有课程也有CTF练习靶场。官方给新手的顺序是先看新手入门课程,再看Burp Suite那一组,然后做CTF。CTF累计26分,就有资格收到私密项目邀请,官方还是建议整套做完。
身份验证没通过怎么办?
先对照失败原因:证件类型不支持、证件过期、用了复印件、文字看不清,或者用了模拟器、越狱或root的设备,这些都写在官方帮助页上。提交后等72小时,结果以HackerOne发的邮件为准,还不行就联系官方支持,不要自己去找Veriff。
在HackerOne上哪些做法会被封号?
官方列了三类,严重的会被整个平台封号:拿赏金做条件要挟,或者威胁公开还没修的漏洞;用扫描器、脚本、浏览器自动化批量发报告;反复私信骚扰项目方的人。另外别在项目授权范围之外做测试,范围外的发现拿不到赏金,还可能碰上法律问题。
关于挖洞需要的技术基础、各类漏洞的入门,以及其他海外赚美金的项目,秒出海在别的文章里写得更细。如果你想系统地搞懂出海赚钱这条路,也可以加我微信543890聊聊,我把秒出海VIP的详细介绍发你看看,里面有更完整的实操拆解。